大衆、寶馬、理想、豐田等車企紛紛闢謠!到底發生了什麼?
近日,大衆、寶馬、理想、豐田等多家車企先後發佈闢謠聲明,提醒車主警惕各種“召回短信”。相關車企表示,這類短信中的所謂“召回通知文件”“官網入口”“公司印章”等內容均系僞造。
但在社交平臺,有收到短信的車主表示,相關短信真假難辨。從部分車主“曬”出的短信看,內容包含車型、車牌號等;點擊對應的鏈接,會出現仿冒車企的“召回通知”以及誘導車主辦理“召回”手續的二維碼。
不少車主提出雙重疑問:面對以假亂真的詐騙短信和仿冒頁面,如何分辨?騙子手裏的手機號、車型、車牌號等信息,又是從哪裏獲得的?
從短信到網頁,全是“李鬼”
“短信看着特別像官方通知,險些上當。”浙江車主“傑西卡”分享了自己的經歷。
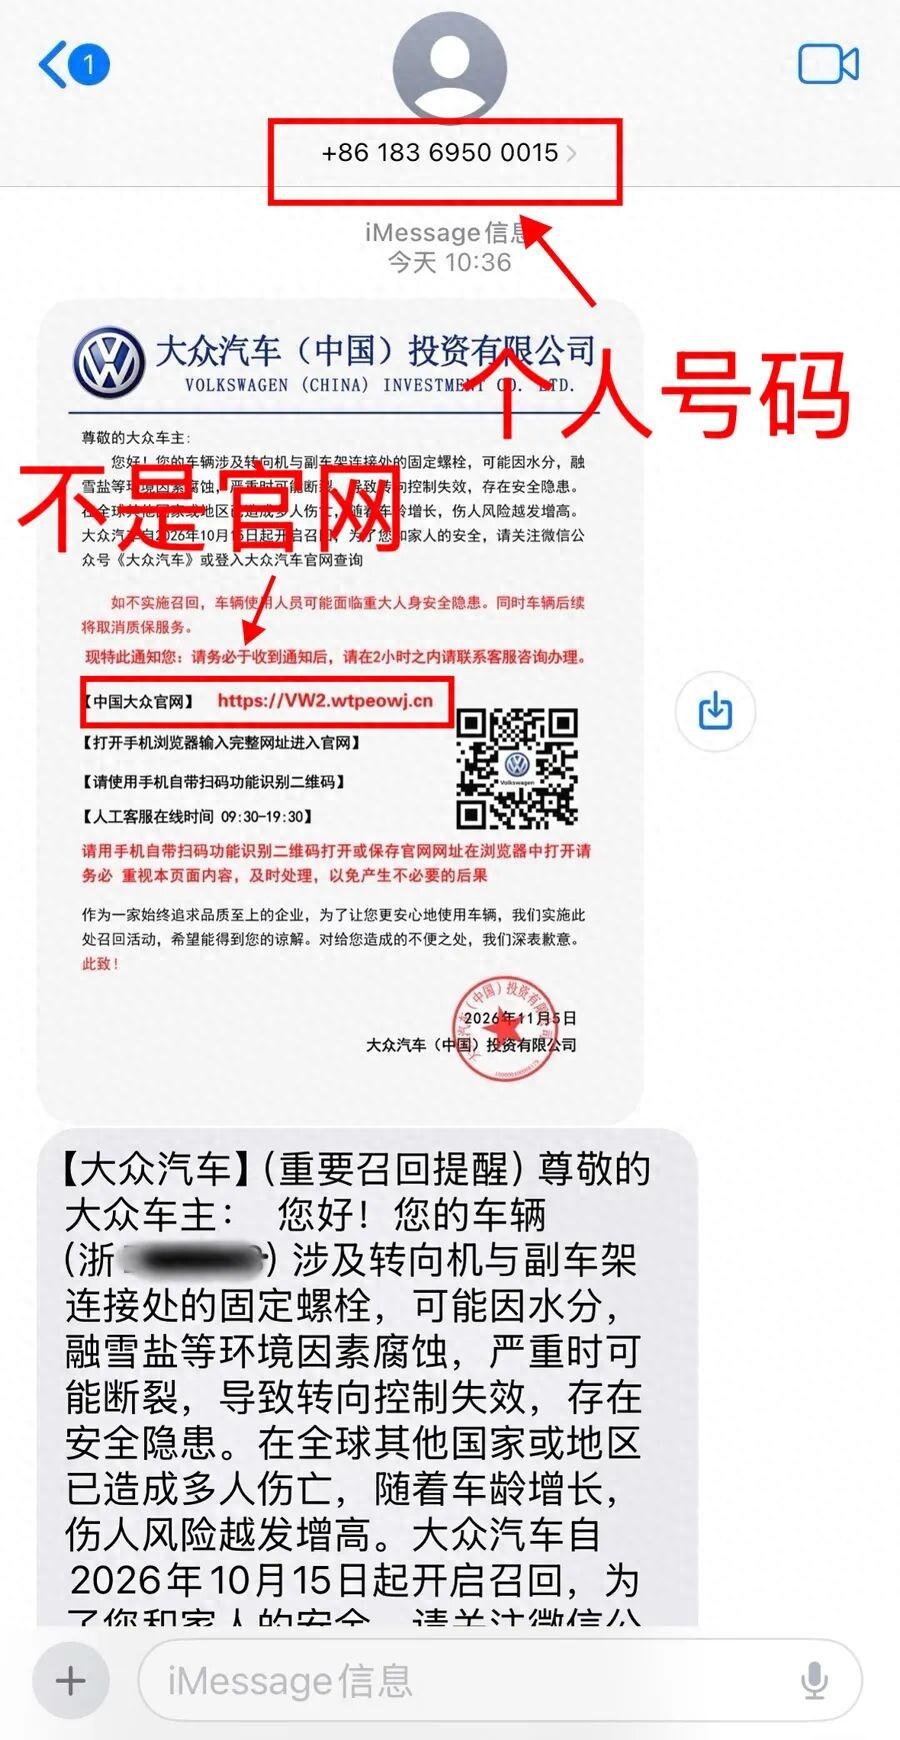
她收到的短信帶有抬頭爲“大衆汽車(中國)投資有限公司”的“召回通知”圖片,文字內容稱其駕駛的車輛轉向機與副車架連接處固定螺栓存在安全隱患,企業因此啓動召回,請她關注“召回通知”中的微信號,在2小時內聯繫客服處理。
記者查看這條“召回短信”,發現不少疑點:短信發送方是個人手機號,並非常見的企業號碼;“召回通知”列出的“大衆官網”與大衆汽車公司的真正官網相差甚遠。
掃碼後,手機頁面跳轉到“大衆汽車會員登錄頁面”,要求用車輛登記手機號註冊“大衆會員”。但該頁面的網址同樣不是大衆官方鏈接,頁面上看似有符合正規網站要求的《大衆會員網絡服務協議》和《大衆個人信息保護政策》,點擊後都無法打開。
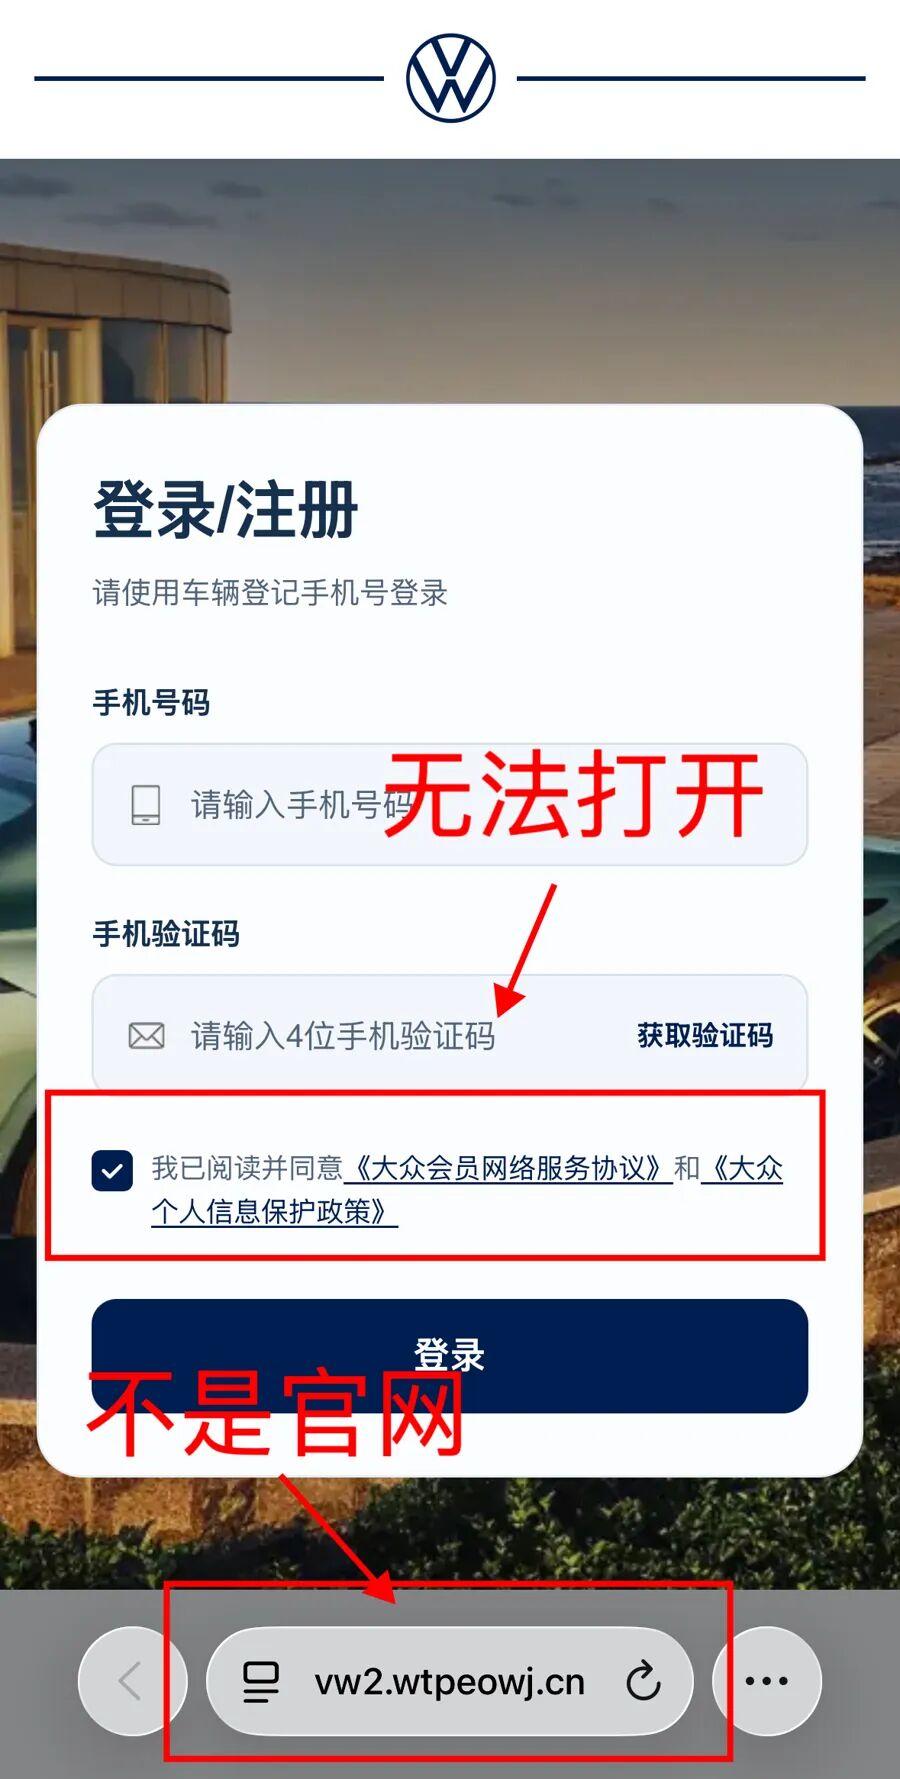
這些細節說明,從“召回短信”到“會員頁面”,都是“李鬼”。
再看傑西卡與“客服”的對話記錄,能更進一步看清騙子套路。
“客服”稱,有3個召回方案,前兩個是將車送往北京或延安兩地的指定4S店進行檢測升級,第三個是線上領取5800元更換費用,由車主前往就近4S店檢測升級。身處浙江的傑西卡想選擇第三個方案,客服遂要求她下載“Zoom Workplace”軟件,並表示將由“中國銀聯人工客服”語音覈實後發放5800元維修費用,還說“安裝之後無需註冊或登錄,返回此客服申請加入會議”。
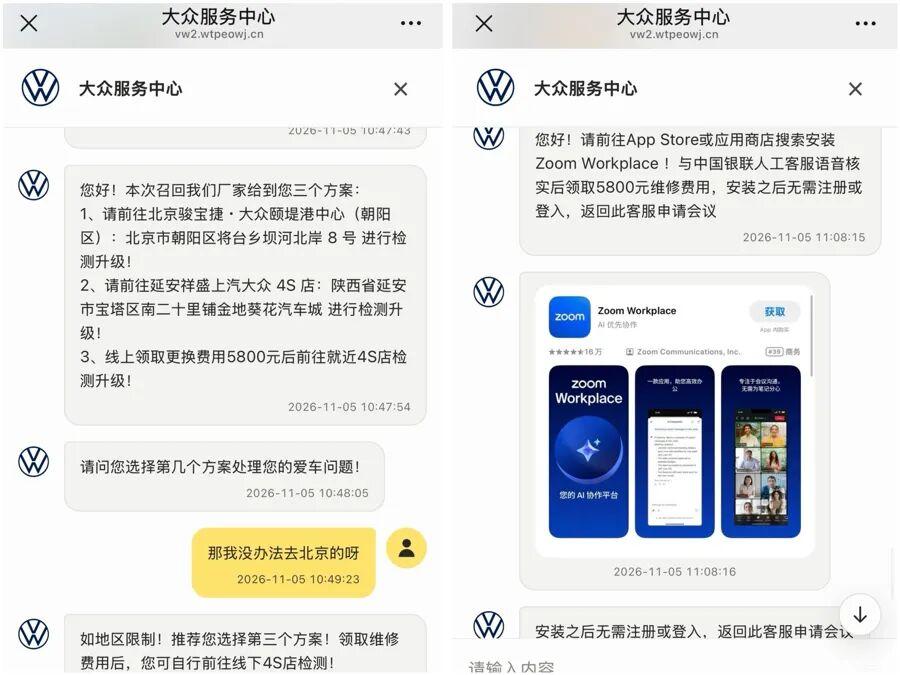
這個環節讓傑西卡產生疑惑:辦理召回爲什麼要用第三方軟件?她在社交平臺檢索“大衆召回”,發現已有網友揭露騙局,指出“短信”和“客服”話術中的漏洞。她立刻聯繫了4S店,被告知沒有所謂的“召回”。傑西卡立刻關閉與“客服”的對話框,可仍心有餘悸,“我在他們的網頁上輸入過手機號,是不是有風險?”
其實,冒充車企發送“召回通知”行騙不是新鮮事。詐騙分子拿捏車主對車輛安全隱患的關切,依靠精準車輛信息卸下車主戒備,再以“2小時內聯繫客服”的時限施壓,使車主來不及覈驗信息真僞,一步步誘入騙局——誘騙受害人在釣魚網站上填寫金融賬戶信息、支付密碼、短信驗證碼;或誘導下載陌生會議軟件,開啓屏幕共享、遠程控制車主手機,竊取賬戶資金等。
爲此,公安部門已經發布提醒:能提供精準的車牌號等信息並不代表其系官方身份;但凡陌生人要求“屏幕共享”,基本可以判定是詐騙。
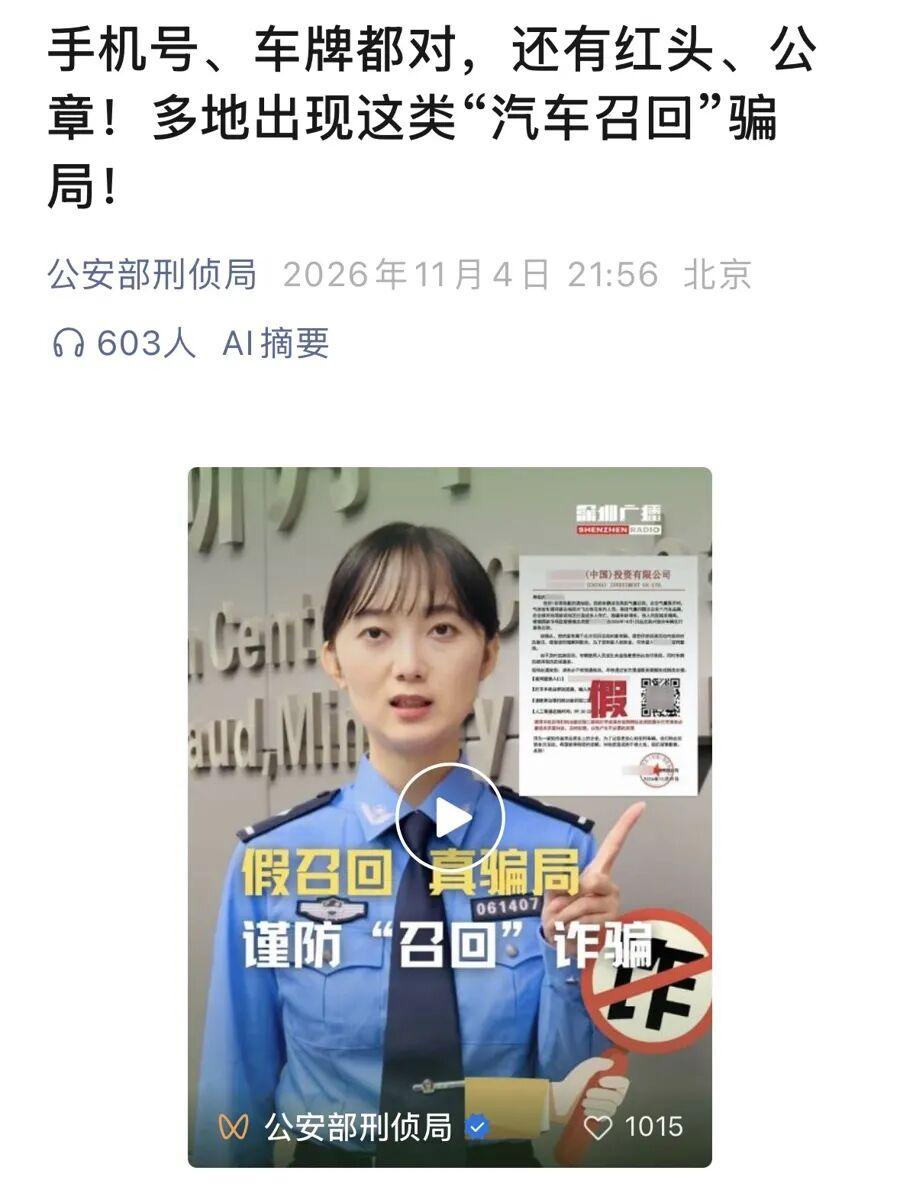
公衆號“公安部刑偵局”發佈的反詐提示(截屏)
市場監管部門也提醒,真實的“召回通知”有幾個識別要點:通知渠道以品牌官方APP、品牌官方客服熱線、授權4S店電話、紙質掛號信爲主,不會通過私人手機號、境外號碼、蘋果“iMessage”等方式批量推送召回通知。同時,車主可登錄“國家市場監督管理總局缺陷產品召回技術中心”官網,查詢車輛是否在召回名錄中。車企真實的召回公告也會同步在該中心公示。
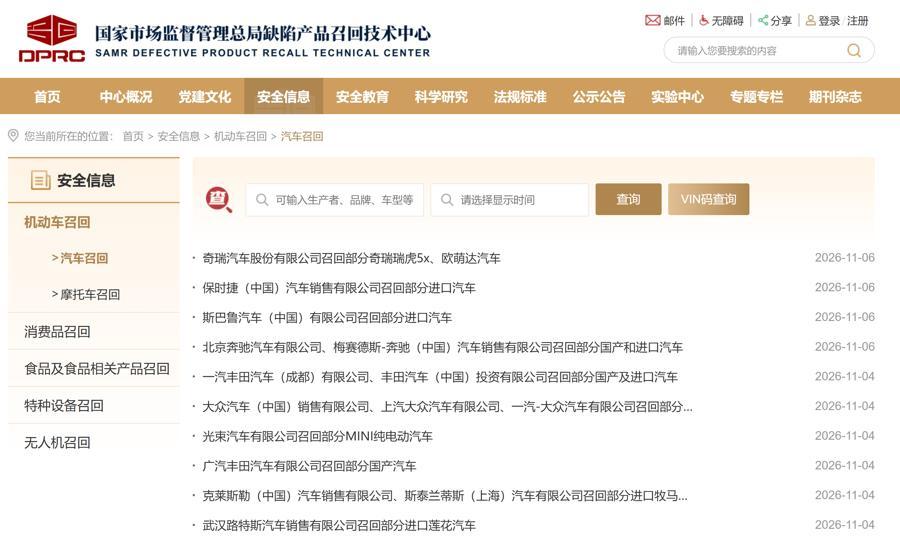
國家市場監督管理總局缺陷產品召回技術中心公示的召回產品名錄(截屏)
此外,根據各車企公佈的召回辦理流程,相關服務全程不會要求車主在網頁上填寫賬戶信息、下載會議軟件;工作人員更不會索要驗證碼或是要求開啓屏幕共享。
誰泄露了車輛信息?
在有關“車企召回短信詐騙”的討論中,車主們還關心一個話題:誰泄露了車輛信息?
虛假“召回短信”之所以令部分車主放鬆警惕,正是因爲短信帶有準確度很高的車輛信息。
部分車主推測,車輛信息泄露與停車場、導航地圖等有關。
有車主說,家人使用他的手機號註冊了停車場會員,並將停車場會員與家人名下車輛綁定,結果他收到了虛假“召回短信”,“車主不是我、車險投保人也不是我,只有在停車這個場景中,我與這輛車綁定了,是不是說明停車場泄露了車輛信息?”
還有人則認爲部分導航軟件也涉嫌泄露信息。周師傅是公司車輛的駕駛員,並非車主,在某導航軟件中將車牌號與自己的手機號綁定,結果收到了將其誤認作車主的“召回短信”。
“網友的猜測都有可能,但涉及車主和車輛信息的環節比較多,按現有線索,很難判斷哪個環節出現問題。”從事信息安全技術工作的劉琛分析,機動車登記、年檢、二手車交易、車險投保、維修保養、第三方違章服務代辦平臺、車主社羣等,都能掌握一些車輛信息,都存在信息泄露風險。雖然車企、4S店、保險公司的信息安全管理制度相對完善,明文禁止對外出售車主資料,但也不能排除數據在流轉或外包服務環節出現紕漏,“從網友曝光的案例看,部分短信甚至包含車架號——停車、導航這類服務場景一般並不採集車架號。可見,信息泄露的真實情況可能比網友猜測的更復雜。”
雖然無法確定哪個環節風險最高,但劉琛認爲,並非完全沒有防範手段,“最主要的有兩點,一是避免主動泄露個人信息,不該‘曬’的內容不要‘曬’;二是不要選擇不夠正規的車輛服務機構或軟件。”
具體來看,社交平臺不時能看到以“提車”“拿駕照”“開車購物”“車輛送修”等爲主題的分享帖。劉琛提醒:“部分帖子包含車主姓名、車牌號,甚至車架號等信息。有的網友認爲這些信息是零碎的,但在灰色產業鏈中,不法分子會將零星信息拼湊起來,最終成爲可供交易的個人信息庫。”
在選擇車輛服務時,也要注意保護個人信息。例如,定期覈對車險、維保平臺的授權信息,註銷不再使用的停車、違章代辦類賬號;陌生鏈接、二維碼一律不點;遇到真僞存疑的“召回通知”,優先通過車企官方渠道或者授權4S店覈實。
另一方面,車輛消費服務機構應當扛起主體責任,妥善保管數據,採取更有效的措施保護用車人信息。
以停車這一場景爲例,上海明確指出停車服務不得索取車輛使用人信息,並推廣無須索取手機號即可繳納停車費的“純淨碼”。但記者調查發現,大部分設有會員積分體系的商場,都會將停車費減免和會員體系綁定,而開通會員往往需要消費者提供手機號、車牌號等信息。換句話說,車輛駕駛人若想享受會員停車優惠,不得不提交手機號。
“‘純淨碼’的誕生體現出監管部門保護個人信息的導向,但它和商場現有的會員停車優惠體系存在一定衝突。如何在兼顧商家運營需求和用戶優惠權益的前提下減少不必要的信息採集,同時督促商家妥善保管已經收集到的數據,需要更細化的配套方案,並接受常態化監管。”劉琛建議。
題圖來源:AI生成
微信編輯:何夕
還原事實,洞悉真相。
歡迎關注,留言舉報!