iPhone18香港預購夜:1209人遭盜刷,涉案2500萬
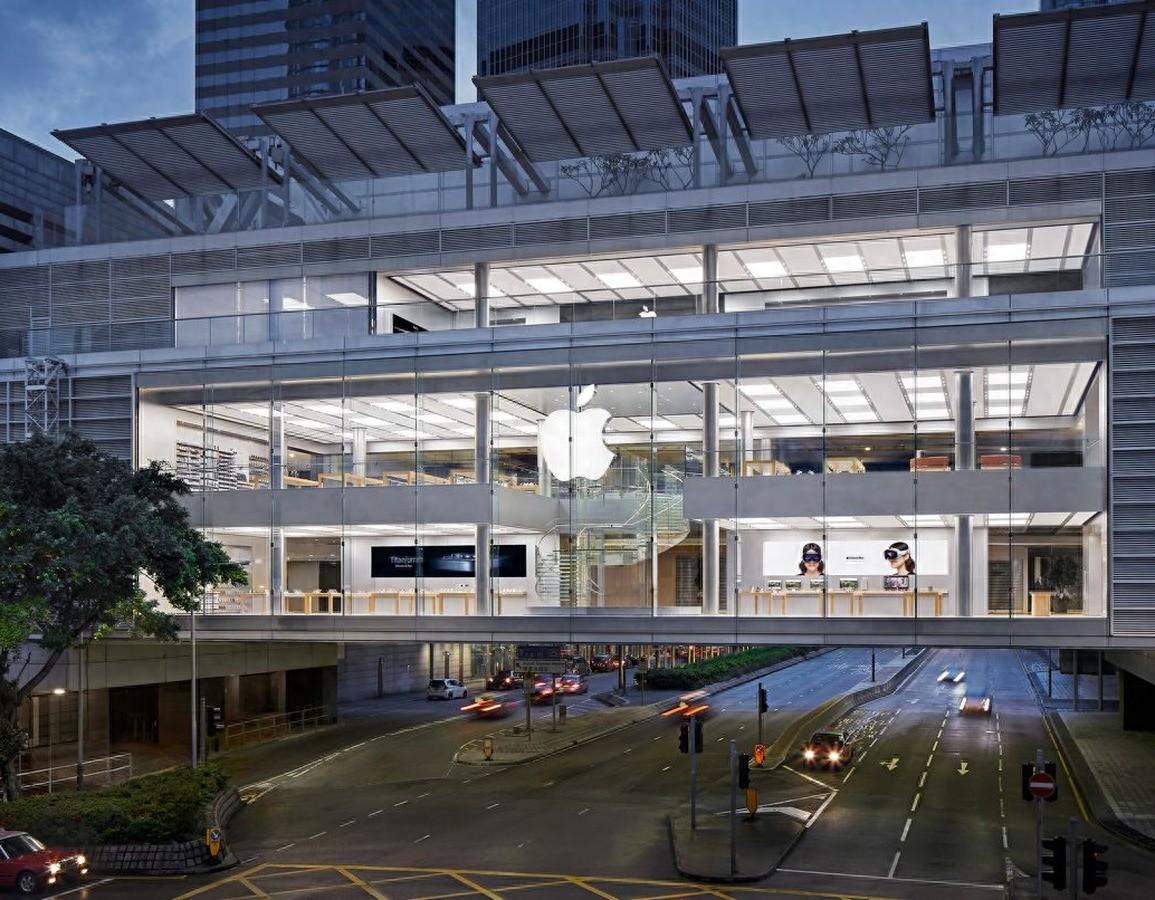
9月12日晚上八點整,香港蘋果官網把iPhone 18 Pro系列的預購入口剛拉開,一羣蹲在屏幕前等了小半年的人正拼命刷新頁面。幾乎同一時刻,成百上千個壓根沒打算搶手機的香港人,口袋裏的手機接連震個不停——每一下都是銀行推來的扣款通知,收款方寫着蘋果香港官網發起的無卡支付,金額清一色13299港元,有人短短几分鐘內被連扣好幾筆。
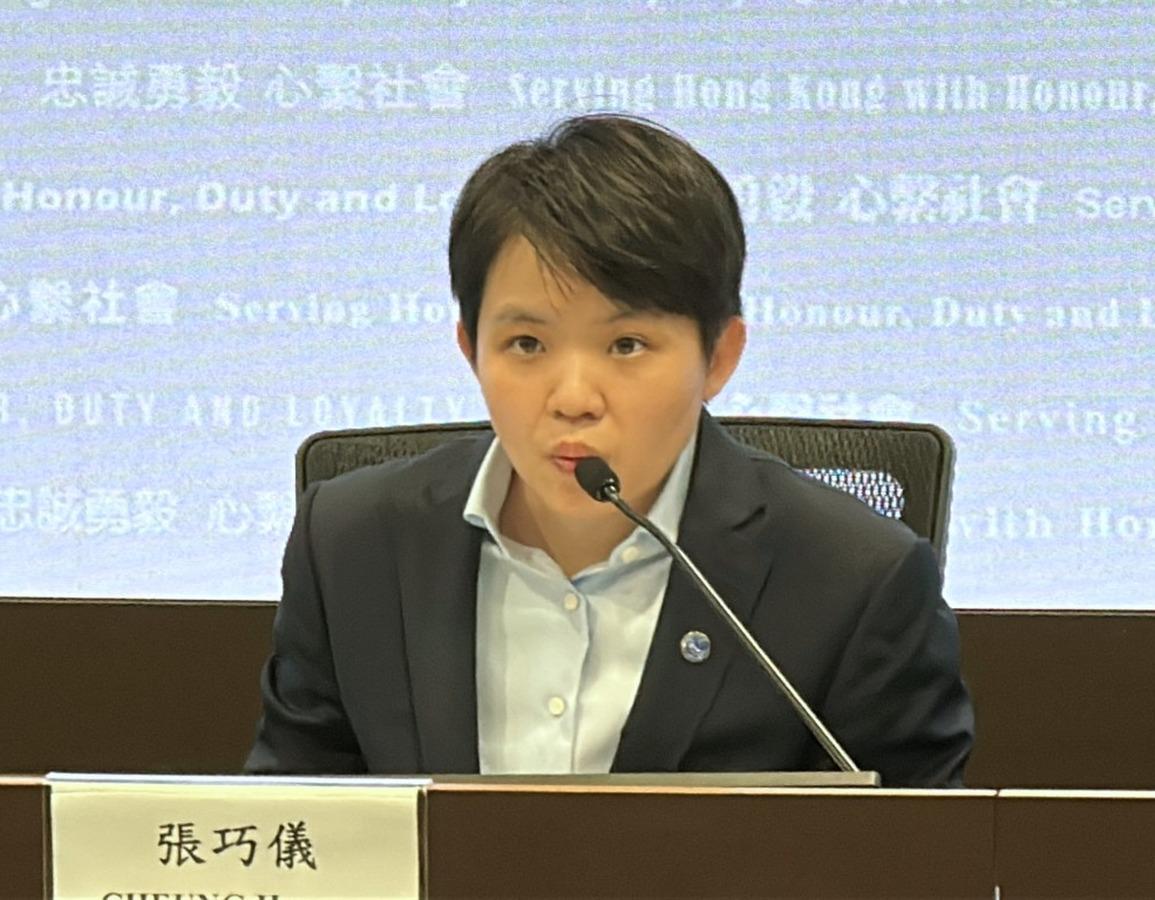
兩天後下午五點,香港警方坐到了發佈會的鏡頭前。科技罪案組警司張巧儀通報,截止這個時間點,累計報案人數已經竄到1209人,涉案總金額約摸2500萬港元。她提到一個關鍵細節:這批異常交易走完付款流程時,短信驗證碼沒彈出來,雙重認證也沒觸發,卡主完全矇在鼓裏就被扣了賬。
熬夜蹲點的人還沒來得及結賬,不湊熱鬧的人反倒先替陌生人下了單。這不是誰丟了錢包那麼簡單——一條跳過卡主現場確認的收銀通道,是誰把閘門鬆了?
01 同一夜、同一個收銀臺,上千張卡被隔空刷走
預購入口剛打開,服務器就被搶購流量頂得夠嗆。可就在交易還在排隊的時候,一批從未下單的港人陸續收到銀行推送,提醒他們在蘋果香港官網完成了一筆無卡支付,金額大多落在一萬多港元這個區間。
有港人權女士向媒體反映,自己那晚連續收到兩條蘋果官網扣款通知,加起來差不多夠買四部iPhone 18 Pro 256GB。她打蘋果客服打不通,只能趕緊打電話給銀行鎖卡,隨後報警。
報案數字漲得飛快。開放預購後頭兩天,也就是9月12日到13日,累積報案已經突破700宗,牽涉款項約1470萬港元。到9月14日下午五點,這個數字翻到了1209宗、約2500萬港元。
被扣的單筆金額高度一致,正好卡在一個固定檔位——iPhone 18 Pro Max 512GB在香港官網的售價,HK$13299。有人短短几分鐘之內被連續划走兩部。受損的也不是某一家銀行,匯豐、渣打、恆生、中銀香港等髮卡行先後回應,已注意到事件並啓動調查。
案件暫列“以欺騙手段取得財產”,由網罪科統籌偵辦。截至發稿時尚無人被捕,其中最大一宗牽涉款項約11.4萬港元,另有報道稱約13萬港元。
把這些數字排在一起看就很清楚:這不是某個人丟了錢包,而是同一夜、同一個收銀臺,上千張卡在同一套流程裏被人隔空划走。
02 卡號加卡背三位數字,本不該是全部支付憑證
騙子的作案工具並不稀奇。一串信用卡號,加上卡背簽名欄後面那三位CVV安全碼——這兩樣東西,在不少數據外泄的灰色渠道里早就明文流傳了。持卡人平時不留意,可騙子手裏攢着的這類數據量,早就不是幾十幾百條的級別。
換作平常,光有卡號和CVV還做不成事。跨境或線上無卡支付一般會彈出一條短信驗證碼,或者要求持卡人在銀行App裏做一次雙重認證,由本人當場點頭確認。少了這一步,交易根本走不完。這道確認閘原本是無卡支付體系裏最後一道防線,專門用來攔住“只有號碼沒有本人”的支付請求。
可這一次,香港蘋果官網的預購結賬流程被指跳過了這道確認。爲了扛住開售瞬時流量、讓搶購更順暢,部分結賬環節跳過了短信OTP或雙重認證。鏈條一下子就通了:外泄渠道里的卡號加CVV,配上一個不驗證你身份的收銀臺,誰摸到這串數字都能冒用卡主身份把手機訂下來。整個支付過程卡主完全不參與,錢卻照樣從賬上划走。
髮卡行更是事後才知道。等扣款短信推到持卡人手機上,交易早已成立,銀行和卡主都是在不知情的狀態下被通知的。髮卡行的風控系統在交易發生的那一刻沒有攔住,因爲支付通道本身就沒要求它做二次校驗。
行業人士指出,商戶如果不做3DS這類驗證,信用卡在網絡上就跟敞開的抽屜差不多,掌握卡號的人隨便填幾筆就能扣款。港府警隊的偵查思路同樣指向這裏:初步判斷銀行系統沒有遭受網絡攻擊,而是沿着信用卡資料外泄的源頭,向上追溯騙子身份與幕後組織。
說到底,盜刷的作案門檻幾乎歸零——問題不在持卡人丟沒丟卡,而在於商戶肯不肯爲了搶銷時那幾十秒順暢,把最後那道覈實門留住。
03 警方追源頭、銀行退單、金管局把責任劃到商戶頭上
案發之後,網罪科動作很快,聯繫了相關銀行和蘋果公司,將報案記錄轉交涉事企業,督促其儘快應對受損案件、取消可疑交易,避免損失繼續擴大。警方在通報中特別說明,這次調查的初步判斷是銀行系統本身沒有被網絡攻破,問題出在支付流程的驗證環節。
蘋果香港方面回覆表示,每一筆訂單在發貨前都會經過審覈,可疑交易在審覈後會被取消,正盡全力把誤下單的機子攔在出貨前。這意味着那些被刷走的手機,至少在物流環節還有一道攔截機會。
匯豐、渣打、恆生等銀行也相繼表態,已開通爭議交易與退款通道。持卡人可以先鎖卡,再向銀行報備非本人授權的交易。多家髮卡行同時行動,說明受波及的持卡人羣體規模不小,單靠某一家銀行的應對兜不住。
對多數受害者來說,手機還在預購階段、尚未發貨,靠撤單加爭議交易把錢要回來的路子是通的。這一點需要說清楚——事件嚴重,但不等於血本無歸。訂單還沒出庫,商戶和銀行都有操作空間把交易撤掉。
最重的那句定性來自香港金管局。它的態度很明確:商家要是不開二次驗證,這類非授權交易帶來的損失,要由商戶一方承擔。
這句話的分量在於,它把責任從“卡主自己沒把卡看牢”往回收了一步。你爲了讓結賬更快關掉確認,捅了婁子不能全甩給消費者。以往類似糾紛裏,持卡人常常要先自證“這錢不是我花的”,金管局這一下把舉證的天平往商戶那邊挪了。
截至目前案件仍在偵辦,暫無人被捕,騙子究竟從哪拿到的卡號、背後是否有組織,都得等警方後續公佈。一場牽涉上千人的集體盜刷案,靠撤單加事後退款來填窟窿,恰恰證明事前的門沒關嚴,補得再快也是亡羊補牢。
04 把搶購順暢放在前面,就得有人爲這一晚的順手買單
這一晚的教訓,不是某張卡泄露了,而是一樁談了多少年的舊賬又翻了面:結賬速度跟身份覈實放在天平兩端,速度和體驗總是被擺在優先位置。每到新機開售、大促秒殺這種流量高峯,商戶最擔心的就是結賬太慢把人跑了,至於驗證環節能不能省,往往排在用戶體驗後面。
省事和保險從來就不是一回事。少一次驗證碼,結賬確實快了;可同樣這一下快,也叫沒掏手機的人替掏手機的人付了賬。便利和安全這對矛盾,在每一個搶購夜都會被重新擺上檯面,而這一次終於擺到了上千張卡上。
對消費者來說道理很樸素:卡號加CVV不該是支付的全部憑證,大額線上支付必須留一道本人覈實。平時用卡時多留意有沒有異常扣款通知,發現不對第一時間鎖卡,比事後追款更主動。
內地卡友同樣需要當心。內地信用卡普遍靠密碼完成交易、普遍採用令牌化,整體校驗更嚴,可一旦海淘或者走境外網站的無卡支付,同樣的風險並不遙遠。境外電商的支付驗證標準不像境內那麼統一,卡號加CVV就能走通的收銀臺並不少見。
金管局把話挑明“商家不覈實身份就得賠損失”,是拿硬規矩代替商家自律,把安全責任的界線從圖方便拉回護權益。這條規則一旦立住,以後商戶在搶購夜再想關掉確認閘,就得先掂量一下自己扛不扛得住損失。
這件事最後該記下的,不是某個人倒黴,而是一條共識:再火爆的搶購夜,也不能拿“刷得快”去換“不驗你是誰”。
深夜地鐵裏,一名香港市民翻着自己在蘋果官網上一臺都沒搶到,手機卻又收到一條銀行無卡支付的扣款提示——他的卡,已經替陌生人下了單。